

PHÒNG CHỐNG NGHỆ THUẬT HẮC ÁM: D&T FULFILLMENT TRANG BỊ KỸ NĂNG NHẬN DIỆN LỪA ĐẢO TRỰC TUYẾN
Trong môi trường số, những nguy cơ mất an toàn thông tin không phải lúc nào cũng xuất hiện dưới dạng những cảnh báo đáng ngờ. Đôi khi, chúng có thể ẩn sau một đường link quen thuộc, một tệp tài liệu công việc hay thậm chí là tin nhắn được gửi từ tài khoản của người quen.
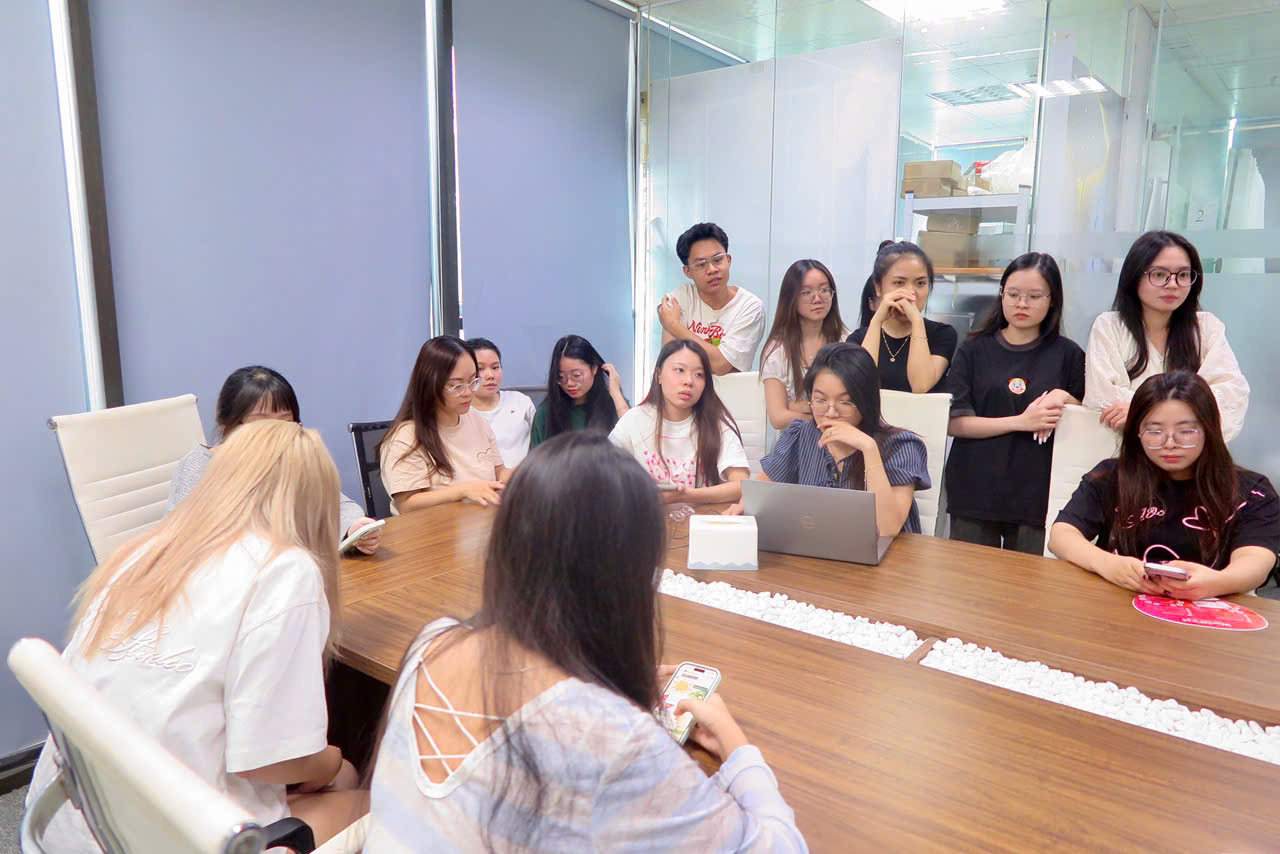
Nhằm nâng cao nhận thức và trang bị kỹ năng tự bảo vệ trước các nguy cơ trên không gian mạng, D&T Fulfillment đã tổ chức buổi đào tạo nội bộ với chủ đề “Phòng chống nghệ thuật hắc ám”, giúp nhân sự nhận diện các hình thức lừa đảo trực tuyến và chủ động bảo vệ tài khoản, thông tin cá nhân.
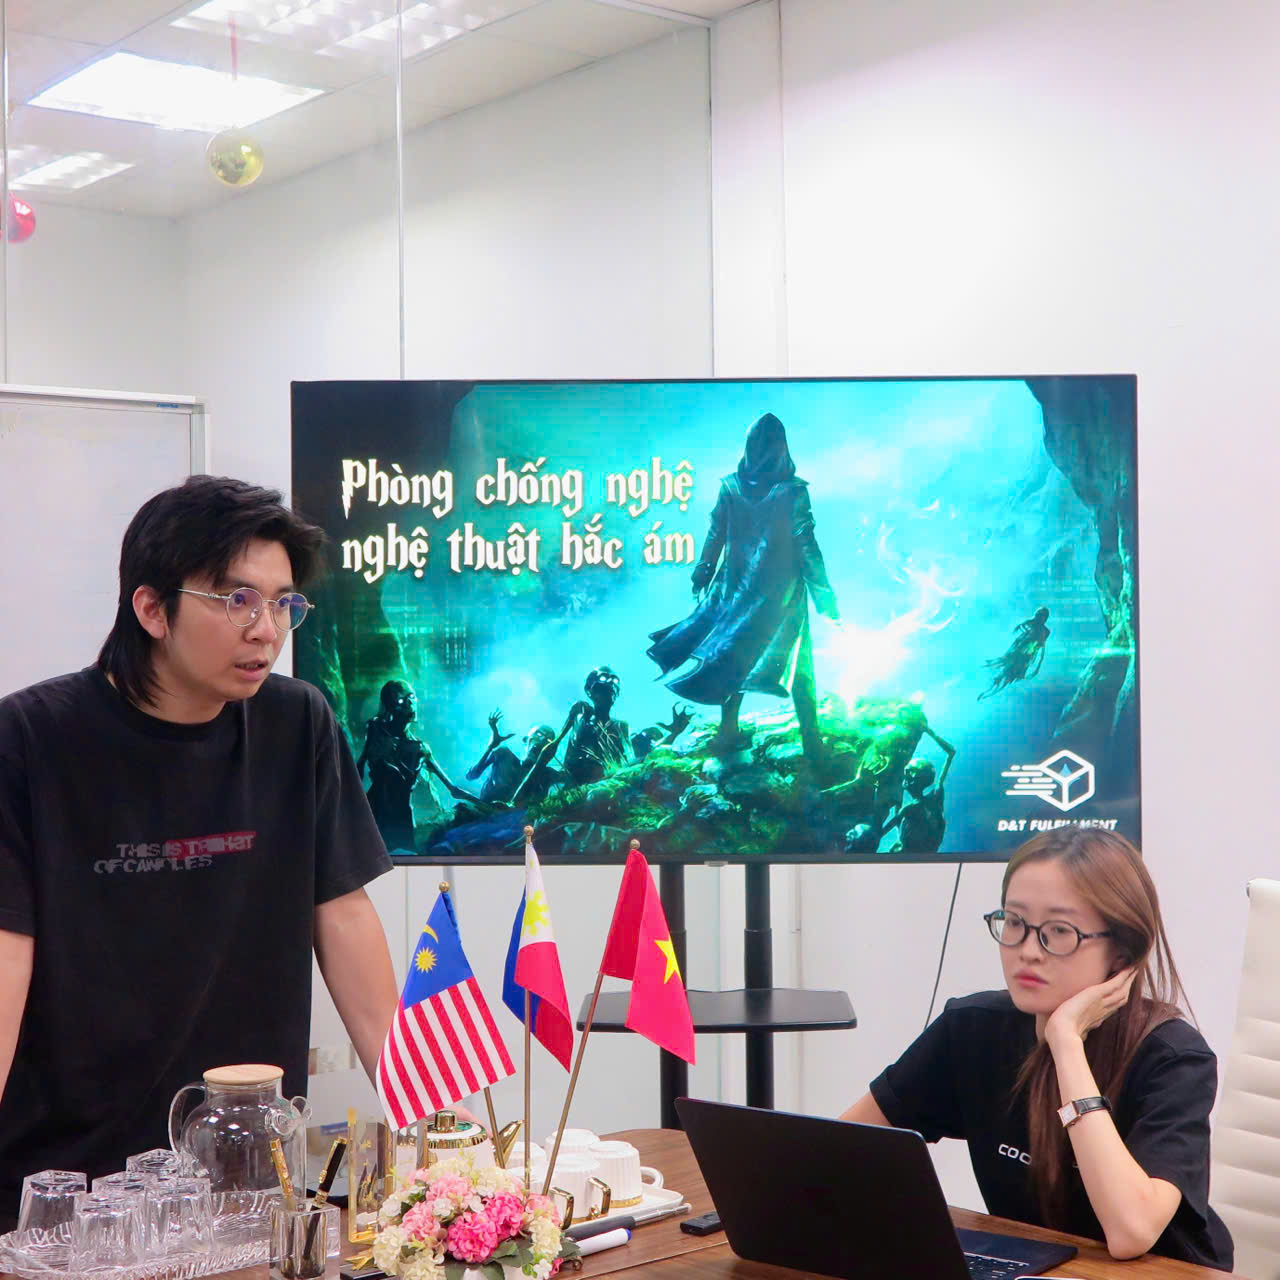
(Buổi Đào tạo an toàn an ninh & Phòng chống tội phạm mạng tại văn phòng D&T Fulfillment)
Khi những chiêu trò lừa đảo ngày càng tinh vi
Cùng với sự phát triển của công nghệ, các hình thức tấn công mạng cũng ngày càng đa dạng và khó nhận biết. Thay vì chỉ sử dụng những đường link có dấu hiệu bất thường, các đối tượng xấu có thể lợi dụng những hình thức giao tiếp quen thuộc như SMS, Zalo, Telegram hoặc email để phát tán mã độc.
Đáng chú ý, một trong những nguy cơ được đề cập trong buổi đào tạo là Botnet – một dạng mã độc có khả năng biến thiết bị bị nhiễm thành một phần của mạng lưới thiết bị bị điều khiển từ xa. Người dùng có thể vô tình tiếp xúc với mã độc thông qua những đường link hoặc tệp tin được gửi đến, đặc biệt khi không kiểm tra kỹ nguồn gốc trước khi truy cập hoặc tải xuống. Điều đáng lo ngại là những tin nhắn này đôi khi không đến từ một tài khoản xa lạ, mà có thể xuất phát từ chính tài khoản của người quen, đồng nghiệp hoặc đối tác đã bị xâm nhập.
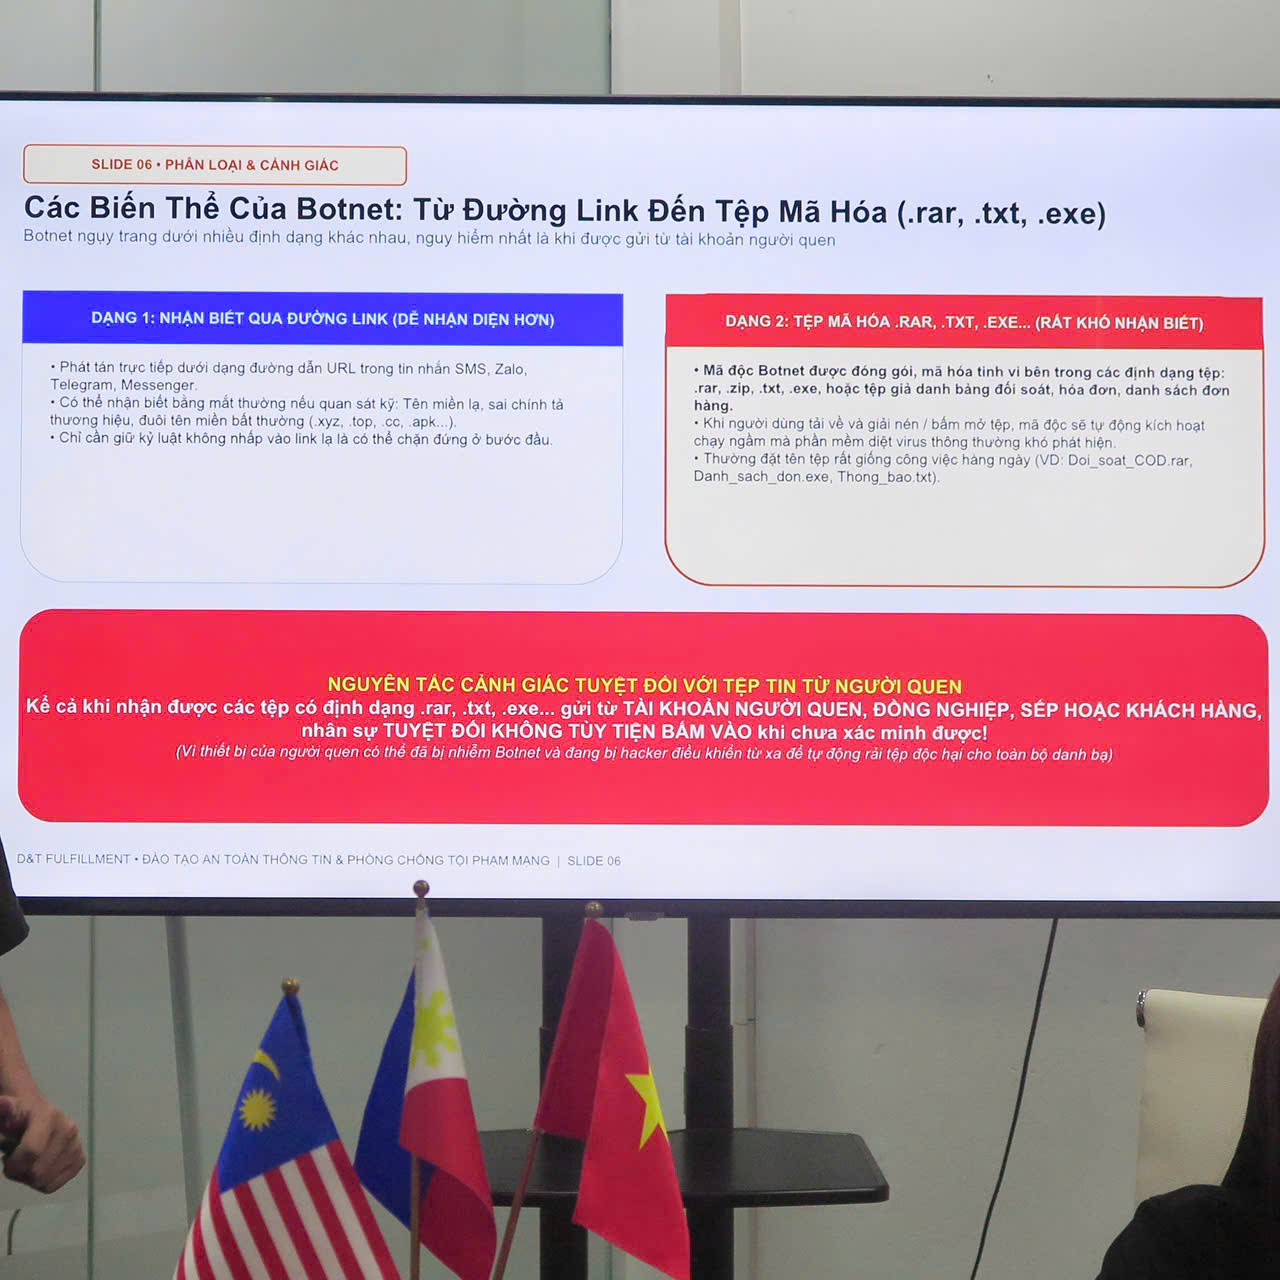
(Nội dung đào tạo phòng chống tội phạm mạng)
Giải mã những “nghệ thuật hắc ám” cùng D&T Fulfillment
Tại buổi training, các thành viên D&T được tìm hiểu về những phương thức phát tán Botnet phổ biến, trong đó nổi bật là hai hình thức sau:
1. Phát tán mã độc qua đường link
Đây là hình thức tương đối dễ nhận diện nếu người dùng chú ý quan sát địa chỉ truy cập. Những đường link giả mạo có thể xuất hiện trong tin nhắn SMS, Zalo, Telegram hoặc email.
Một số dấu hiệu cần cảnh giác bao gồm:
Tên miền có lỗi chính tả hoặc được thay đổi một vài ký tự so với địa chỉ quen thuộc.
Đường dẫn có dấu hiệu bất thường, không rõ nguồn gốc.
Tin nhắn chứa đường link kèm theo nội dung thúc giục người nhận truy cập ngay.
Việc giữ thói quen kiểm tra đường dẫn và không tùy tiện nhấp vào link lạ là bước đầu tiên giúp hạn chế nguy cơ thiết bị bị xâm nhập.
2. Phát tán mã độc thông qua tệp tin
Đây là hình thức khó nhận biết hơn bởi mã độc có thể được đóng gói và ngụy trang bên trong những tệp tin có định dạng quen thuộc như .rar, .txt, .exe hoặc các định dạng tương tự.
Đặc biệt, tên tệp có thể được đặt giống những tài liệu phục vụ công việc hằng ngày, chẳng hạn:
Doi_soat_COD.rar
Danh_sach_don.exe
Thong_bao.txt
Chính sự quen thuộc trong cách đặt tên khiến người nhận dễ mất cảnh giác và tải tệp về thiết bị.
Theo nội dung đào tạo, khi người dùng tải xuống, giải nén hoặc mở những tệp tin chứa mã độc, chương trình độc hại có thể được kích hoạt và âm thầm hoạt động trên thiết bị.
Tại buổi training, các thành viên D&T được tìm hiểu về những phương thức phát tán Botnet phổ biến, trong đó nổi bật là hai hình thức sau:
1. Phát tán mã độc qua đường link
Đây là hình thức tương đối dễ nhận diện nếu người dùng chú ý quan sát địa chỉ truy cập. Những đường link giả mạo có thể xuất hiện trong tin nhắn SMS, Zalo, Telegram hoặc email.
Một số dấu hiệu cần cảnh giác bao gồm:
Tên miền có lỗi chính tả hoặc được thay đổi một vài ký tự so với địa chỉ quen thuộc.
Đường dẫn có dấu hiệu bất thường, không rõ nguồn gốc.
Tin nhắn chứa đường link kèm theo nội dung thúc giục người nhận truy cập ngay.
Việc giữ thói quen kiểm tra đường dẫn và không tùy tiện nhấp vào link lạ là bước đầu tiên giúp hạn chế nguy cơ thiết bị bị xâm nhập.
2. Phát tán mã độc thông qua tệp tin
Đây là hình thức khó nhận biết hơn bởi mã độc có thể được đóng gói và ngụy trang bên trong những tệp tin có định dạng quen thuộc như .rar, .txt, .exe hoặc các định dạng tương tự.
Đặc biệt, tên tệp có thể được đặt giống những tài liệu phục vụ công việc hằng ngày, chẳng hạn:
Doi_soat_COD.rar
Danh_sach_don.exe
Thong_bao.txt
Chính sự quen thuộc trong cách đặt tên khiến người nhận dễ mất cảnh giác và tải tệp về thiết bị.
Theo nội dung đào tạo, khi người dùng tải xuống, giải nén hoặc mở những tệp tin chứa mã độc, chương trình độc hại có thể được kích hoạt và âm thầm hoạt động trên thiết bị.
Những nguyên tắc cần nhớ để bảo vệ tài khoản cá nhân
Từ những tình huống thực tế được chia sẻ trong buổi đào tạo, mỗi thành viên cần chủ động hình thành thói quen kiểm tra và xác minh trước khi thực hiện bất kỳ thao tác nào có nguy cơ ảnh hưởng đến an toàn thông tin.
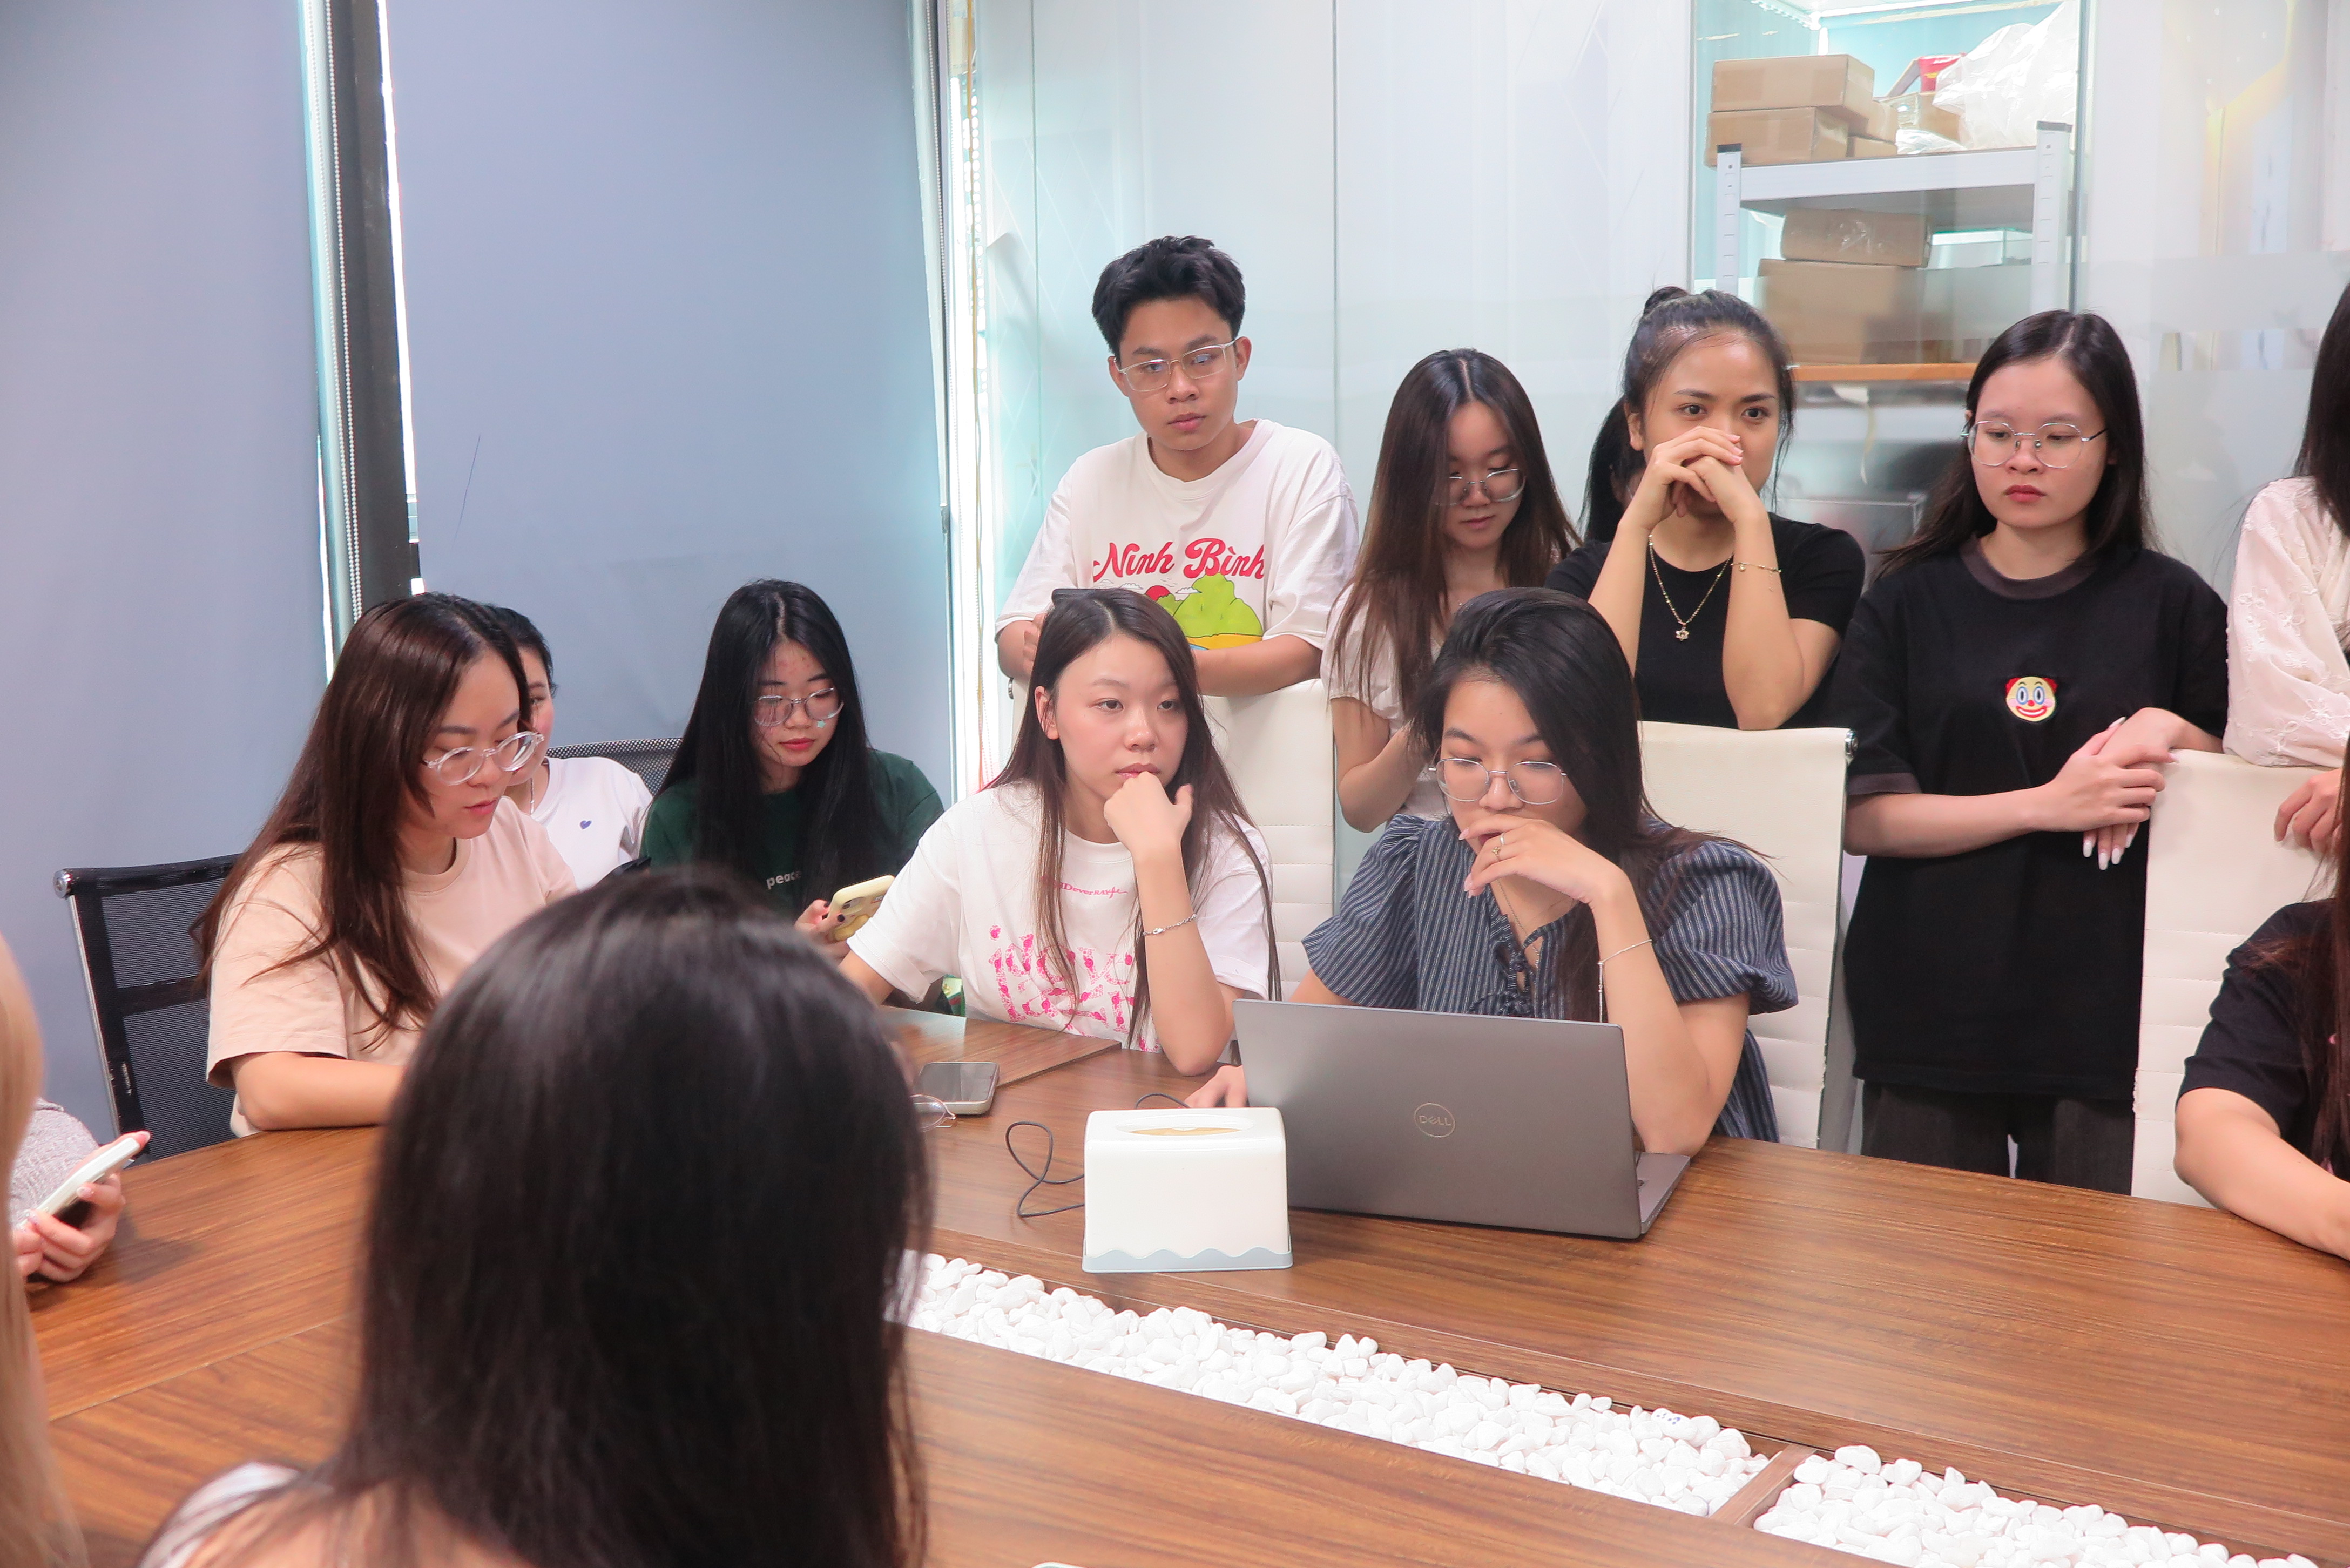
(Nhân viên tiến hành vảo vệ tài khoản)
Một số nguyên tắc quan trọng cần ghi nhớ:
Không tùy tiện nhấp vào đường link lạ: Luôn kiểm tra địa chỉ truy cập, đặc biệt với những đường dẫn được gửi qua tin nhắn hoặc email.
Không vội vàng tải và mở tệp đính kèm: Kể cả khi tệp được gửi từ tài khoản quen thuộc, hãy xác minh trực tiếp với người gửi trước khi thao tác.
Cảnh giác với những yêu cầu bất thường: Đặc biệt là các tin nhắn thúc giục chuyển tiền, cung cấp thông tin cá nhân hoặc thực hiện thao tác nhạy cảm.
Bảo vệ thông tin tài khoản: Không chia sẻ mật khẩu, mã OTP hay các thông tin bảo mật cho người khác.
Đặc biệt, khi nhận được yêu cầu chuyển tiền hoặc cung cấp thông tin nhạy cảm, người dùng nên chủ động liên hệ xác minh qua một kênh độc lập, đáng tin cậy thay vì chỉ dựa vào nội dung tin nhắn nhận được.
Từ những tình huống thực tế được chia sẻ trong buổi đào tạo, mỗi thành viên cần chủ động hình thành thói quen kiểm tra và xác minh trước khi thực hiện bất kỳ thao tác nào có nguy cơ ảnh hưởng đến an toàn thông tin.
(Nhân viên tiến hành vảo vệ tài khoản)
Một số nguyên tắc quan trọng cần ghi nhớ:
Không tùy tiện nhấp vào đường link lạ: Luôn kiểm tra địa chỉ truy cập, đặc biệt với những đường dẫn được gửi qua tin nhắn hoặc email.
Không vội vàng tải và mở tệp đính kèm: Kể cả khi tệp được gửi từ tài khoản quen thuộc, hãy xác minh trực tiếp với người gửi trước khi thao tác.
Cảnh giác với những yêu cầu bất thường: Đặc biệt là các tin nhắn thúc giục chuyển tiền, cung cấp thông tin cá nhân hoặc thực hiện thao tác nhạy cảm.
Bảo vệ thông tin tài khoản: Không chia sẻ mật khẩu, mã OTP hay các thông tin bảo mật cho người khác.
Đặc biệt, khi nhận được yêu cầu chuyển tiền hoặc cung cấp thông tin nhạy cảm, người dùng nên chủ động liên hệ xác minh qua một kênh độc lập, đáng tin cậy thay vì chỉ dựa vào nội dung tin nhắn nhận được.
Chủ động phòng vệ – Bắt đầu từ mỗi thành viên D&T
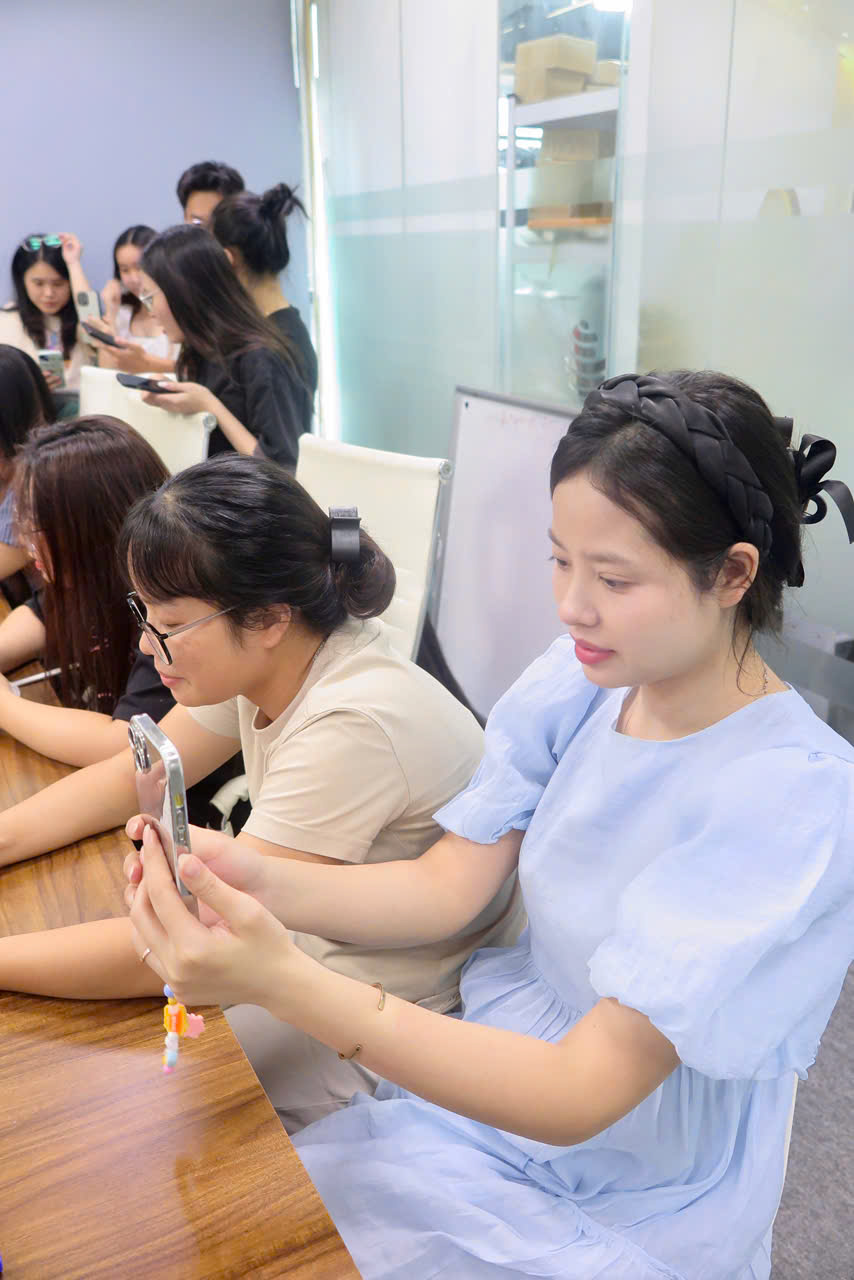
(Nhân viên tăng bảo mật tài khoản phòng chống tội phạm mạng)
Buổi đào tạo “Phòng chống nghệ thuật hắc ám” không chỉ mang đến những kiến thức về an toàn thông tin mà còn nhấn mạnh tầm quan trọng của sự chủ động và tỉnh táo trong môi trường làm việc số. Bởi đôi khi chỉ cần nhấp vào đường link không rõ nguồn gốc hay một lần mở tệp tin thiếu kiểm chứng cũng có thể dẫn đến những rủi ro khó lường. Thông qua hoạt động này, D&T Fulfillment mong muốn mỗi thành viên nâng cao ý thức bảo vệ tài khoản, dữ liệu cá nhân và thông tin doanh nghiệp, đồng thời hình thành thói quen cảnh giác trước những nguy cơ tiềm ẩn trên không gian mạng.
Bảo mật thông tin không chỉ là trách nhiệm của bộ phận công nghệ, mà còn bắt đầu từ ý thức của mỗi cá nhân.
(Nhân viên tăng bảo mật tài khoản phòng chống tội phạm mạng)
Buổi đào tạo “Phòng chống nghệ thuật hắc ám” không chỉ mang đến những kiến thức về an toàn thông tin mà còn nhấn mạnh tầm quan trọng của sự chủ động và tỉnh táo trong môi trường làm việc số. Bởi đôi khi chỉ cần nhấp vào đường link không rõ nguồn gốc hay một lần mở tệp tin thiếu kiểm chứng cũng có thể dẫn đến những rủi ro khó lường. Thông qua hoạt động này, D&T Fulfillment mong muốn mỗi thành viên nâng cao ý thức bảo vệ tài khoản, dữ liệu cá nhân và thông tin doanh nghiệp, đồng thời hình thành thói quen cảnh giác trước những nguy cơ tiềm ẩn trên không gian mạng.
Bảo mật thông tin không chỉ là trách nhiệm của bộ phận công nghệ, mà còn bắt đầu từ ý thức của mỗi cá nhân.